
Bendelladj demande 15 milliards de centimes pour son projet de cybersécurité
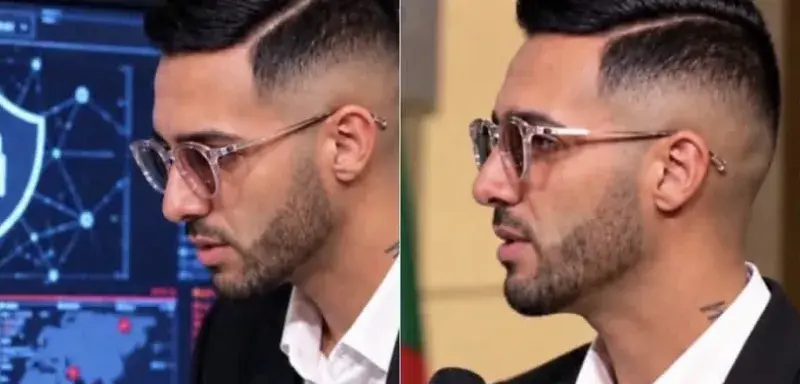
L'Algérien Hamza Bendelladj, connu sous le pseudonyme Bx1 et surnommé par la presse internationale le « hacker au sourire » après sa condamnation aux États-Unis pour son rôle dans le logiciel malveillant bancaire SpyEye, est apparu sur le plateau de l'émission « معي في مشروعي » (« Avec moi dans mon projet »), diffusée par Echorouk TV, pour présenter un système de cybersécurité reposant sur l'intelligence artificielle. Il y a sollicité un financement de 15 milliards de centimes, soit 150 millions de dinars algériens. Le compte rendu publié par Echorouk Online le 28 septembre 2026 ne fait état d'aucun montant accordé : il rapporte que le groupe privé Maxwell a décidé de l'accompagner, en mettant l'une de ses filiales à sa disposition comme environnement pilote. Aucune institution publique, aucun contrat et aucun montant n'ont été annoncés à ce stade.
Le nom de Hamza Bendelladj reste associé à l'une des affaires de cybercriminalité bancaire les plus commentées de la décennie 2010. Né en 1988, il avait été arrêté le 5 janvier 2013 à l'aéroport international Suvarnabhumi de Bangkok, en Thaïlande, alors qu'il se trouvait en transit vers l'Égypte. Extradé vers les États-Unis, il avait été condamné le 20 avril 2016 par la cour fédérale d'Atlanta, en Géorgie, à quinze ans de prison assortis de trois ans de liberté surveillée, pour son rôle dans la conception et la diffusion du logiciel malveillant SpyEye, utilisé pour dérober des données bancaires. Son complice russe, Aleksandr Panin, connu sous le pseudonyme Gribodemon, avait pour sa part écopé de neuf ans et six mois de prison.
Bendelladj est rentré en Algérie en octobre 2024. Son nom s'ajoute à une actualité judiciaire nourrie, en France comme ailleurs, autour des profils de pirates informatiques poursuivis par la justice. Cette apparition télévisée, près de deux ans après son retour, prend la forme d'un pitch d'investisseurs plutôt que d'une annonce institutionnelle. Le format retenu, une émission consacrée aux porteurs de projets, l'a mis en position de candidat au financement plutôt que d'expert déjà installé. C'est dans ce cadre qu'il a détaillé les grandes lignes techniques et financières de son projet, avant que des investisseurs privés ne se manifestent.
Sur le plan technique, Bendelladj présente son système comme fonctionnant selon une logique de prévention plutôt que de simple détection : il affirme que l'outil serait en mesure de bloquer un virus avant toute intrusion, à la différence des solutions dites « traditionnelles », qui interviennent après coup, une fois le dommage causé. Selon lui, le système s'appuierait sur un modèle d'intelligence artificielle entraîné localement, ce qui permettrait aux données de rester à l'intérieur de l'institution utilisatrice, sans connexion à un réseau internet externe. Cette architecture serait, d'après ses déclarations, particulièrement adaptée aux secteurs sensibles que sont l'administration, la finance, l'énergie et les télécommunications, où la confidentialité des données constitue un enjeu de premier plan.
La demande de financement de 15 milliards de centimes est ventilée, selon les propos rapportés, en deux volets : 60 % seraient consacrés à l'équipement technique nécessaire au développement des modèles d'intelligence artificielle, le reste devant financer le recrutement d'une équipe de programmeurs algériens d'élite et d'experts en cybersécurité, présentés comme dotés à la fois d'un « esprit offensif et défensif ». D'après le récit d'Echorouk Online, des investisseurs présents auraient salué la clarté de sa vision. Le premier objectif affiché par Bendelladj, tel qu'il l'a formulé, serait de renforcer la souveraineté numérique de l'Algérie et de protéger sa sécurité informationnelle.
Une précision s'impose sur la nature de la source : Echorouk Online, qui a publié le récit de cette apparition, et Echorouk TV, qui diffuse l'émission, appartiennent au même groupe de médias. Le compte rendu de cette séquence ne provient donc pas d'un organe indépendant de l'émission elle-même, ce qui invite à le lire comme la restitution d'un pitch plutôt que comme une enquête extérieure sur le projet.
Des familles d'outils déjà commercialisées depuis plus d'une décennie
Présenter un système comme reposant sur l'intelligence artificielle ne suffit pas, en soi, à en faire une invention. Plusieurs familles d'outils de cybersécurité intègrent déjà, depuis longtemps, des mécanismes de détection et de prévention automatisés, certains reposant sur l'apprentissage automatique, au point que l'intelligence artificielle redéfinit aujourd'hui les règles du jeu du secteur. Les plateformes SIEM (Security Information and Event Management), à l'image de Splunk, Microsoft Sentinel ou IBM QRadar, centralisent et corrèlent les journaux de sécurité d'une organisation entière. Les solutions EDR (Endpoint Detection and Response), comme CrowdStrike Falcon ou Microsoft Defender for Endpoint, s'appuient sur un agent installé sur chaque poste ou serveur pour surveiller les processus locaux et isoler un logiciel malveillant sur la machine infectée.
D'autres catégories prolongent cette logique. Les solutions XDR (Extended Detection and Response) étendent le périmètre de l'EDR en unifiant, dans une même console, la télémétrie issue des postes de travail, de la messagerie, des identités, du cloud et du réseau. Les outils UEBA (User and Entity Behavior Analytics), souvent fondés sur l'apprentissage automatique, analysent les comportements pour repérer des anomalies, une connexion à une heure ou depuis un lieu inhabituel, plutôt que de simples signatures virales connues. Enfin, les plateformes SOAR (Security Orchestration, Automation and Response) ajoutent une couche d'automatisation qui transforme une alerte en actions exécutées automatiquement, comme le blocage d'une adresse IP ou la fermeture d'un ticket. La détection assistée par apprentissage automatique, portée par des acteurs comme CrowdStrike, Darktrace ou les modules d'intelligence artificielle de Microsoft Sentinel, est une pratique commerciale courante depuis plus de dix ans.
Ce qui reste à démontrer
Dans ce paysage déjà dense, la valeur ajoutée réelle d'un nouveau système ne se juge pas sur l'annonce d'un recours à l'intelligence artificielle, mais sur des critères techniques précis : la nature et la taille du jeu de données d'entraînement, le taux de faux positifs et de faux négatifs, la latence de détection, ou encore la résistance aux techniques d'évasion employées par les attaquants. Aucun de ces éléments n'est documenté à ce stade pour le projet présenté par Bendelladj. Ni prototype testé, ni audit indépendant, ni résultat chiffré n'ont été rendus publics.
L'accompagnement annoncé par le groupe Maxwell change la nature de l'étape franchie, sans la clore. Mettre une filiale à disposition comme environnement pilote ouvre une phase de test, mais ne constitue ni un contrat commercial, ni une validation technique, ni une commande publique. Rien n'indique, dans ce compte rendu, que la demande initiale de 150 millions de dinars ait été satisfaite, ce qui distingue le projet annoncé du projet financé.
Ce projet s'inscrit dans un contexte national où la cybersécurité occupe une place croissante dans le débat public. L'Agence de la Sécurité des Systèmes d'Information (ASSI), rattachée au ministère de la Défense nationale, a publié le 3 mars 2026 la première édition de sa « Stratégie nationale de sécurité des systèmes d'information 2025-2029 », approuvée par le président Abdelmadjid Tebboune. Ce document-cadre, distinct du projet porté par Bendelladj, témoigne d'un intérêt institutionnel pour le sujet, sans qu'aucun lien n'ait été établi entre cette stratégie et l'initiative présentée sur Echorouk TV.
Reste, en définitive, une question simple à formuler et plus longue à trancher : un système présenté à la télévision, sans données techniques publiques ni évaluation extérieure, peut-il être jugé sur sa seule promesse ? L'itinéraire personnel de Hamza Bendelladj, celui d'un informaticien condamné puis revenu s'installer en Algérie, donne à cette question un relief particulier, sans pour autant en modifier les termes techniques. Le passage d'un pitch télévisé à un produit éprouvé suppose des étapes que ni l'émission ni le compte rendu qui en a été fait ne permettent, pour l'instant, de vérifier.