Frigos de l'EFS piratés : les poches de sang ont-elles été menacées ?
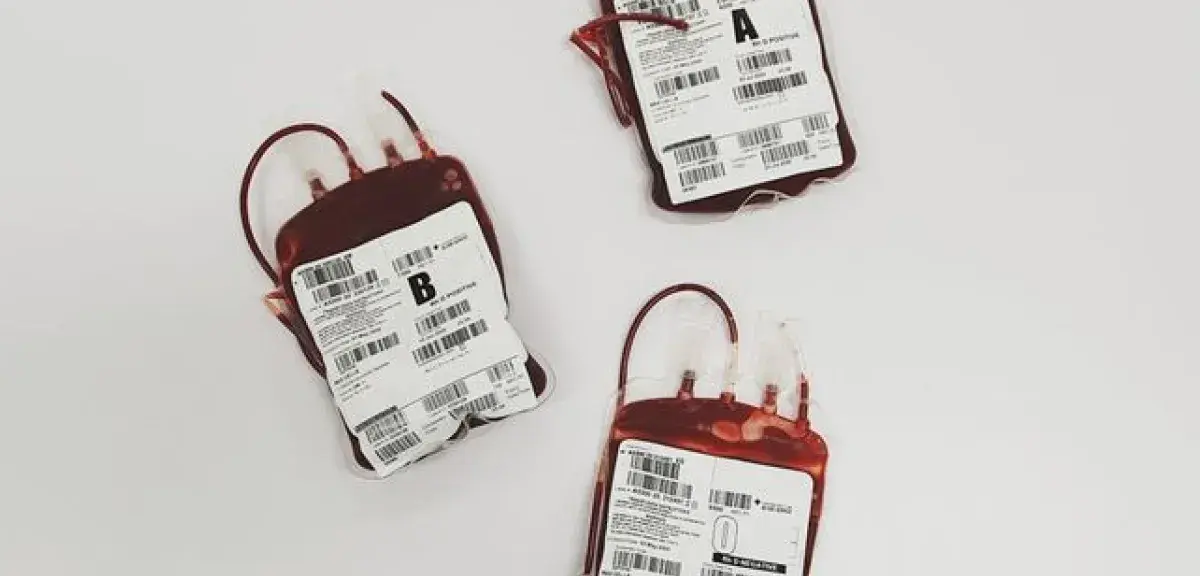
Dans la nuit du dimanche 1er au lundi 2 novembre 2026, des pirates ont déréglé les chambres froides de trois sites de l'Établissement français du sang (EFS), en passant par un prestataire chargé de ces équipements. Elles contenaient des poches de plasma destinées à la transfusion et à la fabrication de médicaments. Les produits ont bien été exposés, mais aucune poche n'a été perdue, assure l'EFS, qui garantit la continuité des prélèvements et de la distribution.
L'affaire a été révélée mardi 3 novembre par Le Canard enchaîné. Le jour même, l'EFS a confirmé dans un communiqué qu'un de ses prestataires d'équipement frigorifique avait été « victime d'un incident de cybersécurité » le 2 novembre. Les installations de supervision et de pilotage de chambres froides « déployées sur trois sites de l'EFS » ont été touchées. L'établissement précise qu'il n'a pas été directement visé, mais que des anomalies ont altéré le fonctionnement des chambres froides équipées de la solution de ce prestataire.
Concrètement, écrit l'EFS, « des seuils de température et de dégivrage ont été portés à de très hautes températures ». L'établissement ne donne aucun chiffre. Selon Le Canard enchaîné, les chambres froides, où des échantillons de donneurs sont conservés à –30 °C, « ont été programmées pour atteindre 110 °C ». L'hebdomadaire parle d'une programmation : aucune source ne dit que cette température a été atteinte, et l'EFS n'a pas confirmé ce chiffre.
Des poches de plasma exposées, aucune perte déclarée
Dans ses sites de préparation et de distribution, l'EFS conserve en chambre froide des produits sanguins avant de les livrer aux hôpitaux, ainsi que des échantillons destinés à ses biothèques. Les équipements touchés contenaient des poches de plasma destinées à la transfusion et d'autres destinées au fractionnement, c'est-à-dire à la fabrication de médicaments, indique le communiqué. Selon Le Canard enchaîné, l'EFS avait d'abord parlé d'échantillons conservés pour la veille sanitaire, avant de reconnaître que « du plasma congelé destiné à la transfusion » était aussi concerné.
La menace était donc réelle, mais elle a été repérée à temps. « Un technicien de permanence a constaté dans la nuit de dimanche à lundi une remontée en température dans les chambres froides », a expliqué l'EFS à l'hebdomadaire. Selon le communiqué, les équipements ont été, selon les cas, maîtrisés sans impact sur les produits, ou neutralisés, et les poches ont été transférées par précaution vers d'autres installations. Le bilan annoncé est net : « aucun impact sanitaire n'a été identifié et aucune perte de produits sanguins n'est à déclarer ».
Frédéric Pacoud, président de l'EFS, l'a répété sur France 2 : « Nos systèmes d'alarme et de surveillance nous ont permis de repérer très rapidement qu'il y avait une modification des paramètres ». Il assure qu'il n'y a eu « aucun impact sur aucun des produits qui étaient conservés dans les chambres froides ». Sur RTL, la directrice générale adjointe, Sophie Le Cam, a expliqué que l'établissement avait pu « réagir extrêmement rapidement » grâce à « des systèmes de supervision indépendants de ce fournisseur », rapporte l'AFP.
Pour les donneurs comme pour les patients, l'EFS affirme que « la continuité des activités de prélèvement et de distribution est garantie » : les collectes et les livraisons aux hôpitaux continuent. Le ministère de la Santé tient la même ligne. « Il y a zéro conséquence opératoire, car la situation a été repérée », a-t-il déclaré au Canard enchaîné.
Un prestataire piraté, des questions encore ouvertes
Selon Le Canard enchaîné, le prestataire piraté est Coolworld, une société qui assure la maintenance de conteneurs de stockage de l'EFS, notamment en Bourgogne-Franche-Comté. Les trois sites touchés n'ont pas été nommés officiellement. Dans un communiqué publié mercredi 4 novembre, qui ne cite pas l'EFS, Coolworld évoque un incident « impliquant un logiciel de surveillance à distance utilisé dans des systèmes de réfrigération ». L'entreprise affirme que la faille « concerne un composant fourni par un prestataire tiers et non contrôlé directement par Coolworld », sans nommer ce fournisseur, et que « seul un nombre limité d'unités Coolworld a été affecté ».
Pour Benoit Grunemwald, expert en cybersécurité chez ESET interrogé par France 2, l'attaque est « assez simple en théorie » : « si les frigos sont connectés à Internet pour pouvoir être pilotés par les frigoristes, les cybercriminels peuvent également eux aussi rentrer sur ces frigos ». Les équipes techniques de l'EFS travaillent avec l'Agence nationale de la sécurité des systèmes d'information (Anssi) et le ministère de la Santé.
Selon l'AFP, le cabinet de la ministre de la Santé, Stéphanie Rist, a détaillé les mesures prises : neutralisation des accès à distance aux équipements concernés, surveillance renforcée des installations et des conditions de conservation, transfert des produits vers d'autres installations. Il reconnaît aussi ce qui reste à établir : « le mode opératoire et les circonstances de l'incident, le nombre total d'équipements potentiellement concernés, les conditions et le calendrier de remise en service des installations affectées ». Un nouveau point de situation est promis.
La méthode rappelle les attaques contre les supermarchés. Dans la nuit du 11 au 12 octobre, des pirates avaient pris la main sur des régulateurs de froid de magasins Intermarché et U, qui avaient dû jeter leurs produits frais. La nuit même où les chambres de l'EFS ont été déréglées, une nouvelle vague a touché des supermarchés dans plusieurs pays européens, et le fabricant Danfoss a confirmé que ses produits étaient en cause. Aucun lien n'a été établi à ce stade entre ces attaques et l'incident de l'EFS, souligne l'AFP.