
Cyberattaque des frigos : l'Enisa alerte sur l'électroménager
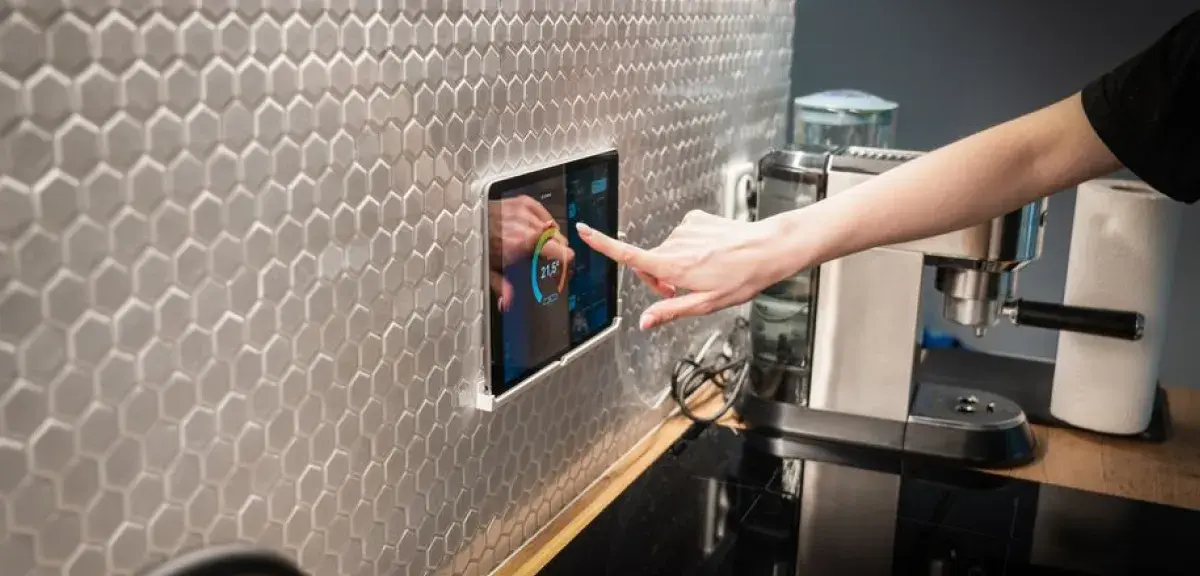
Juhan Lepassaar, directeur exécutif de l'Enisa, l'agence de l'Union européenne pour la cybersécurité, a averti mardi 10 novembre que les appareils électroménagers des logements pourraient devenir la prochaine cible des pirates, après la cyberattaque qui a déréglé les réfrigérateurs de supermarchés dans plusieurs pays européens.
Le responsable estonien s'exprimait dans un entretien à l'AFP repris par Le Figaro, le jour où son agence, basée à Athènes, présentait son rapport biennal. Des supermarchés d'au moins 12 pays européens ont été touchés par des cyberattaques en octobre et en novembre, la plus grave ayant eu lieu en France.
« La sécurité ne devrait pas et ne doit pas être reléguée au second plan. Aujourd'hui c'étaient les frigos, demain ce pourrait être les routeurs (équipements pour les réseaux informatiques, NDLR), et après-demain les appareils ménagers domestiques, et ainsi de suite », a-t-il averti. Selon lui, la cybersécurité doit être anticipée dès la conception des produits interconnectés, présents désormais partout, jusque dans les cuisines ou les chambres à coucher.
« Tous les incidents peuvent être évités, mais la question est de savoir si nous sommes prêts à investir pour cela », a-t-il déclaré, avant d'ajouter : « La cybersécurité n'est pas bon marché ». Pour le chef de l'Enisa, « chaque service dont vous dépendez en tant que citoyen, en tant qu'être humain, comporte une couche dans laquelle intervient un élément numérique, un morceau de code qui, s'il n'est pas protégé, peut être piraté ».
Le pire scénario serait, selon lui, la perte de services essentiels : « l'arrivée des policiers, l'intervention des pompiers, le fonctionnement de l'hôpital […] sont autant d'éléments dont nous dépendons pour que tout fonctionne bien, 24 heures sur 24 et 7 jours sur 7... Et s'ils ne fonctionnent pas, nous subirons un impact immédiat ».
Une attaque visant 700 sites, attribuée par Paris à l'Iran
Ces propos font écho à l'attaque de la nuit du 11 au 12 octobre, qui a ciblé environ 700 sites de la grande distribution en France, d'après L'Express. Les pirates ont pris le contrôle à distance des systèmes de régulation de température des réfrigérateurs et congélateurs, provoquant d'importantes pertes alimentaires et une vingtaine de départs de feu.
Lundi 9 novembre, le parquet de Paris a annoncé l'ouverture d'une information judiciaire visant le chef du groupe iranien Shahid Kaveh, unité affiliée au Centre électronique et cyber du Corps des gardiens de la révolution islamique, ainsi que ses deux adjoints. Le parquet a requis des mandats d'arrêt internationaux. Une information judiciaire n'est ni une mise en examen ni une condamnation.
Les qualifications retenues, selon le communiqué du parquet cité par L'Express, sont les atteintes frauduleuses à un système informatique et les dégradations en bande organisée, aggravées par le but de servir une puissance étrangère, l'Iran, ainsi que l'association de malfaiteurs en vue de la préparation d'un crime. L'Iran nie mener des cyberopérations malveillantes, rapporte Reuters, et n'a pas répondu aux sollicitations adressées à sa mission auprès des Nations unies.
Toujours selon le parquet, les attaquants ont exploité les interfaces web des contrôleurs de réfrigération des marques Danfoss et Dixell pour déclencher des cycles de dégivrage anormaux, sans limitation de durée, et ont désactivé les alertes des sondes de température. L'enquête, confiée à l'Office anti-cybercriminalité et à la DGSI, relève un mode opératoire caractéristique d'une unité cyberoffensive iranienne, l'usage du farsi et des adresses IP renvoyant vers des terminaux situés en Iran. Elle se poursuit sous la conduite des juges d'instruction.
Un cadre européen en cours de déploiement
Juhan Lepassaar n'a pas voulu se prononcer sur la responsabilité de Téhéran. Il a toutefois souligné que des « acteurs proches des États » iraniens ou russes ciblaient l'Europe et collaboraient entre eux. « Que ce soit sur la Chine, l'Iran, la République populaire de Corée du Nord, il existe de nombreux acteurs alignés sur des États qui ciblent l'Europe, les entreprises européennes et les intérêts européens », a-t-il assuré. Il s'est félicité des règles européennes de cybersécurité qui entreront pleinement en vigueur l'année prochaine et des projets de l'UE visant à « doubler la taille et les ressources » de l'Enisa.
Parmi ces règles, le Cyber Resilience Act est entré en vigueur le 10 décembre 2024, selon la Commission européenne. Depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves. Ses principales obligations, dont la sécurité dès la conception et le suivi des failles pendant la durée de vie du produit, s'appliqueront à partir du 11 décembre 2027.
Le rapport sur l'état de la cybersécurité dans l'Union, prévu par l'article 18 de la directive NIS2, estime que le niveau de menace pour l'UE reste substantiel, même si la posture globale des Vingt-Sept s'est améliorée, d'après le communiqué de l'Enisa. L'indice européen de cybersécurité y atteint en moyenne 71,53 points sur 100. Dans ce texte, Juhan Lepassaar cite les incidents visant les systèmes de réfrigération comme révélateurs de lacunes opérationnelles et du besoin de partager l'information à temps.
Photo : Jakub Zerdzicki / Pexels (écran de commande domotique dans une cuisine)
Nos guides pratiques
Nos vidéos
-
 Durée 0:56
Vortex polaire : pas de vague de froid en vue, selon Météo-France
-
 Durée 0:53
WhatsApp piraté : comment savoir, que faire et récupérer son compte
-
 Durée 0:54
TGV M : service régulier dès lundi 9 novembre sur Paris–Marseille
-
 Durée 0:57
Dépôt de garantie : délai de restitution, retenues et recours
-
 Durée 0:57
Lens-OM dimanche à 20 h 45 sur Ligue 1+ : Lens privé d'Ivanović
-
 Durée 0:51
Baisse du gazole : votre station doit afficher le rabais au litre
-
 Durée 0:56
Retraite internationale : Cristiano Ronaldo arrête à 41 ans, 146 buts
-
 Durée 0:50
Djanet, Tassili : Condé Nast Traveler vante le Sahara algérien